选择合适的VPN协议
- OpenVPN:适合小型企业和个人用户,支持多平台,协议开放,易于配置。
- IPSec:提供更高的安全性,适合企业环境,协议稳定,兼容性好。
- WireGuard:新兴协议,性能优越,安全性高,配置简单。
配置加密算法
- OpenVPN:使用AES-256进行数据加密,SHA-256用于哈希,确保数据安全。
- IPSec:选择AES-256或三DES作为数据加密算法,HMAC-SHA1或SHA256用于认证。
选择连接方式
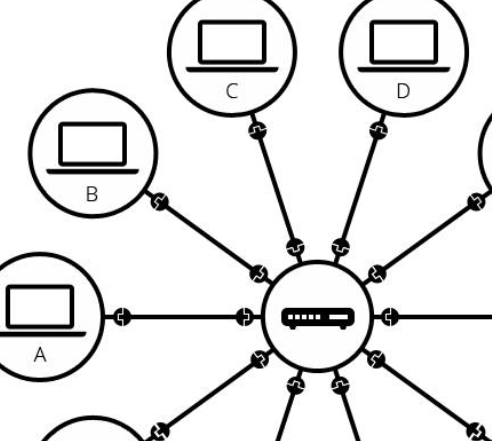
- 客户端-服务器模型:适合大多数用户,管理相对简单。
- P2P网络:提供更高的可靠性,但需注意管理复杂度和潜在的安全风险。
优化协议参数
- OpenVPN:调整mtu-ozone参数,避免IP包碎片,提升传输稳定性。
- WireGuard:默认参数通常足够,但可根据需求调整。
选择和管理VPN服务器
- 分布选择:部署多地服务器,提供更好的覆盖和负载均衡。
- 负载均衡和冗余:确保服务器高可用性,避免单点故障。
- CDN集成分发网络缓存,提升内容传输速度。
配置服务器和客户端
- Compression:启用数据压缩减少包大小,提高速度。
- Keepalive:设置定期心跳包,保持连接状态,防止中断。
- Redirect Gateway:实现流量解密和重定向,确保所有流量加密传输。
优化客户端配置
- 轻量级客户端:减少资源消耗,提升运行效率。
- DNS优化:使用本地DNS或Google 8.8.8.8,加快应用响应速度。
实施流量加密和解密
- 加密:确保所有流量通过VPN加密,防止数据泄露。
- 解密:在内部网络中配置Redirect Gateway,解密并重定向流量。
配置防火墙策略
- 严格控制访问:允许仅必要的VPN流量,防止数据泄露和网络攻击。
实施监控和日志
- 监控工具:使用专用工具监控连接状态、延迟和带宽,及时发现问题。
- 日志记录:记录VPN活动日志,帮助排查故障和安全事件。
加强安全措施
- 双因素认证:保护用户账户,防止未经授权的访问。
- 防止IP欺骗:严格防火墙策略,拒绝不明IP和端口访问。
- 证书验证:启用严格的证书验证,防止中间人攻击。
测试和持续优化
- 性能测试:测试不同配置,确定最优设置。
- 定期评估:根据网络环境和用户需求调整配置。
- 用户反馈:收集用户意见,持续改进VPN服务。
通过以上步骤,可以全面优化VPN网络的传输性能,提升安全性和稳定性,满足用户需求。